
Java 中的非对称加密密码学
javaobject oriented programmingprogramming更新于 2024/9/16 9:48:17
密码学是研究和实践用于保护通信免受第三方侵害的不同技术。它用于网络安全。我们尝试开发保护敏感数据的方法和实践。密码学的唯一目的是保护数据免受攻击者的攻击。非对称加密也称为公钥/私钥。顾名思义,私钥是私有的,而公钥可以分发。加密是两个密钥之间的数学相关性,一个用于加密,另一个用于解密。例如,如果有两个密钥"A1"和"A2",那么如果密钥"A1"用于加密,"A2"用于解密,反之亦然。
我们使用 RSA 算法进行非对称加密,首先我们将生成一个密钥对(公钥,私钥)。
Java 中的非对称加密密码学
要生成非对称密钥,请遵循以下步骤 -
首先,我们使用 SecureRandom 类生成公钥和私钥。它用于生成随机数。
通过使用 RSA 算法生成密钥。此类将提供 getInstance() 方法,该方法用于传递表示密钥生成算法的字符串变量,并返回密钥生成器对象。
使用 2048 位密钥大小初始化密钥生成器对象并传递随机数。
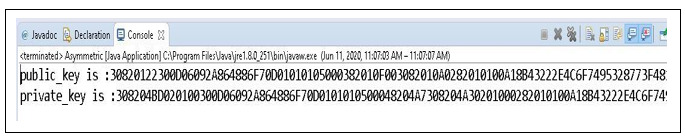
现在,密钥已生成,我们想要查看密钥,我们可以使用 DatatypeConvertor 将其转换为十六进制格式。
现在实施上述方法 -
语法
// Java program to create a
// asymmetric key

package java_cryptography;
import java.security.KeyPair;
import java.security
	.KeyPairGenerator;
import java.security
	.SecureRandom;
import javax.xml.bind
	.DatatypeConverter;

// Class to create an asymmetric key
public class Asymmetric {

	private static final String RSA
		= "RSA";

	// Generating public and private keys
	// using RSA algorithm.
	public static KeyPair generateRSAKkeyPair()
		throws Exception
	{
		SecureRandom secureRandom
			= new SecureRandom();

		KeyPairGenerator keyPairGenerator
			= KeyPairGenerator.getInstance(RSA);

		keyPairGenerator.initialize(
			2048, secureRandom);

		return keyPairGenerator
			.generateKeyPair();
	}

	// Driver code
	public static void main(String args[])
		throws Exception
	{
		KeyPair keypair
			= generateRSAKkeyPair();

		System.out.println(
			"Public Key is: "
			+ DatatypeConverter.printHexBinary(
				keypair.getPublic().getEncoded()));

		System.out.println(
			"Private Key is: "
			+ DatatypeConverter.printHexBinary(
				keypair.getPrivate().getEncoded()));
	}
}
输出
现在可以采取以下步骤来创建程序代码 -
我们使用密码类创建两种不同的加密和解密模式。加密密钥是私钥,解密密钥是公钥。
在密码上调用doFinal()方法,该方法在单部分操作中加密/解密数据,或完成多部分操作并返回字节数组。
最后,我们在使用ENCRYPT_MODE加密后获得密文。
程序,代码
// Java program to perform the
// encryption and decryption
// using asymmetric key

package java_cryptography;
import java.security.KeyPair;
import java.security.KeyPairGenerator;
import java.security.PrivateKey;
import java.security.PublicKey;
import java.security.SecureRandom;
import java.util.Scanner;

import javax.crypto.Cipher;
import javax.xml.bind
	.DatatypeConverter;

public class Asymmetric {

	private static final String RSA
		= "RSA";
	private static Scanner sc;

	// Generating public & private keys
	// using RSA algorithm.
	public static KeyPair generateRSAKkeyPair()
		throws Exception
	{
		SecureRandom secureRandom = new SecureRandom();
		KeyPairGenerator keyPairGenerator
			= KeyPairGenerator.getInstance(RSA);

		keyPairGenerator.initialize(
			2048, secureRandom);
		return keyPairGenerator
			.generateKeyPair();
	}

	// Encryption function which converts
	// the plainText into a cipherText
	// using private Key.
	public static byte[] do_RSAEncryption(
		String plainText,
		PrivateKey privateKey)
		throws Exception
	{
		Cipher cipher = Cipher.getInstance(RSA);
		cipher.init(Cipher.ENCRYPT_MODE, privateKey);
		return cipher.doFinal(
			plainText.getBytes());
	}

	// Decryption function which converts
	// the ciphertext back to the
	// original plaintext.
	public static String do_RSADecryption(
		byte[] cipherText,
		PublicKey publicKey)
		throws Exception
	{
		Cipher cipher
			= Cipher.getInstance(RSA);

		cipher.init(Cipher.DECRYPT_MODE,
					publicKey);
		byte[] result
			= cipher.doFinal(cipherText);

		return new String(result);
	}

	// Driver code
	public static void main(String args[])
		throws Exception
	{
		KeyPair keypair
			= generateRSAKkeyPair();

		String plainText = "This is the PlainText "+ "I want to Encrypt using RSA.";

		byte[] cipherText
			= do_RSAEncryption(
				plainText,
				keypair.getPrivate());

		System.out.println(
			"The Public Key is: "
			+ DatatypeConverter.printHexBinary(
				keypair.getPublic().getEncoded()));

		System.out.println(
			"The Private Key is: "
			+ DatatypeConverter.printHexBinary(
				keypair.getPrivate().getEncoded()));

		System.out.print("The Encrypted Text is: ");

		System.out.println(
			DatatypeConverter.printHexBinary(
				cipherText));

		String decryptedText
			= do_RSADecryption(
				cipherText,
				keypair.getPublic());

		System.out.println(
			"The decrypted text is: "
			+ decryptedText);
	}
}
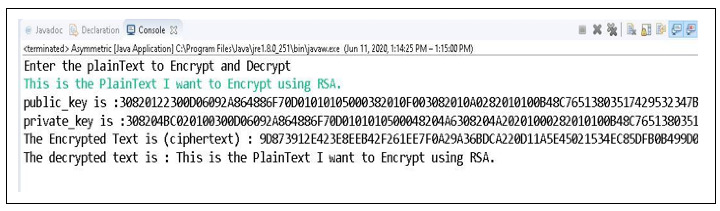
输出
结论
因此,本文中我们利用 RSA 算法创建了加密文本"这是我想要利用 RSA 加密的纯文本"。
相关文章
有用资源
java 参考教程 - 该教程包含有关 java 的更多信息:https://www.cainiaomax.com/java/

